Un “passaporto verde” per ripartire
Il turismo è da sempre per l’Italia una delle principali fonti di guadagno e crescita. Nel 2019 rappresentava il 13% del PIL. Ed è altresì ben noto come proprio il settore turistico sia stato uno dei più colpiti dalla pandemia di Coronavirus. L’impossibilità di viaggiare e visitare Paesi esteri ha sottratto a moltissime realtà la loro principale fonte di guadagno. Basti pensare alle località sciistiche che per la stagione 2020 sono rimaste integralmente chiuse, senza alcuna possibilità di lavorare e recuperare le entrate stagionali di solito conseguite.
Andando verso la stagione calda, con l’avvicinarsi delle ferie estive e nell’ottica di contenere i danni, l’Italia prima e l’Europa poi si sono attivate introducendo il “Green Pass”. Con questo documento, che attesta l’avvenuta vaccinazione o comunque la guarigione dalla malattia o la negatività a essa, sarà possibile viaggiare in Europa e non solo (rientrano nel programma infatti anche gli USA e Israele, dal momento che le vaccinazioni in questi Stati hanno raggiunto numeri rassicuranti) senza dover rispettare alcun periodo di quarantena. Una svolta importante, dunque, per tutti coloro che desidereranno viaggiare per piacere e svago e non perché costretti da esigenze lavorative.
Le osservazioni del Garante
Il nuovo passaporto verde nazionale presenta, secondo il Garante per la protezione dei dati personali, alcune criticità. All’indomani, infatti, dell’emanazione del D.L. n.52, il 23 aprile 2021 il Garante ha sottoposto all’attenzione del Governo un provvedimento di avvertimento con alcune osservazioni rilevanti .
Secondo il Garante, innanzitutto, il provvedimento normativo non definirebbe, con precisione e chiarezza, le finalità per il trattamento dei dati sulla salute, lasciando ampio spazio a possibili utilizzi futuri non autorizzati. Un simile difetto viola il principio di proporzionalità previsto dall’art. 6 del GDPR. Secondo l’Autorità il decreto legge n.52 sarebbe in contrasto anche con l’art. 5 del Regolamento europeo e quindi con il principio di minimizzazione per cui i dati raccolti “devono essere adeguati, pertinenti e limitati a quanto necessario” (come si legge nello stesso provvedimento).
È stata sollevata poi anche un questione riguardante l’esattezza e l’aggiornamento dei dati raccolti. Il testo normativo predisposto dal Governo, infatti, non stabilisce, secondo il Garante, un meccanismo chiaro e preciso per l’aggiornamento, la cancellazione o la rettifica dei dati sanitari che richiedono di essere costantemente corretti e attuali per rispettare i diritti dei cittadini (titolari dei dati) stabiliti dallo stesso GDPR.
Il Garante evidenzia, infine, una criticità legata al principio di trasparenza. Nel testo di legge non viene indicato il titolare del trattamento dei dati né i soggetti che vi hanno accesso o che sono responsabili di controllare la validità e l’autenticità delle certificazioni verdi. È evidente che una simile mancanza può comportare conseguenze molto gravi: è molto difficile, infatti, se non addirittura impossibile, per i cittadini sapere a chi rivolgersi in caso di violazioni dei propri diritti riguardanti i dati contenuti nel passaporto verde.
In conclusione
Il Green Pass rappresenta senz’altro un tentativo importante di tornare alla normalità pre-pandemia e di limitare il più possibile i gravi danni subiti da tutto il settore turistico italiano ed europeo. Tuttavia, come abbiamo visto, le sfide da affrontare sono ancora molte e di grande impatto e rilevanza. Nei prossimi mesi dovranno essere prese scelte importanti e ponderate da parte dei governi nazionali e delle autorità comunitarie al fine di non ledere i diritti dei cittadini europei in materia di dati personali e privacy, garantendo allo stesso tempo un ritorno efficace alla normalità.
Synesthesia collabora con Smart Flow, digital experience company italiana che offre a grandi aziende, PMI, Pubblica Amministrazione e professionisti le competenze organizzative, tecniche e legali per indirizzare e mantenere la compliance al GDPR. Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
È necessario e urgente allora trovare una via per semplificare e rendere fruibili queste informazioni così importanti che ci toccano molto da vicino. Occorre trovare un modo per far sì che chiunque leggendole anche rapidamente possa avere un’idea chiara del contenuto. In questo senso il contest “Informative privacy più chiare grazie alle icone? È possibile” lanciato dal Garante italiano per la Protezione dei Dati personali rappresenta una proposta creativa e accattivante. Cerchiamo allora di capire lo “stato dell’arte” attuale e l’importanza dell’iniziativa per il futuro di tutti.
Lo scenario degli artt. 13 e 14 GDPR
In un mondo sempre più digitalizzato e interconnesso, le “tracce” che lasciamo online sono numerosissime al punto che è quasi impossibile mantenerne il controllo. I problemi sorgono quando queste “tracce” contengono dati personali, più o meno sensibili, che ci appartengono e in grado di ricondurre i terzi a noi. L’esigenza, dunque, di proteggere queste informazioni da un uso distorto e non autorizzato a opera di estranei è evidente. Per questi motivi l’UE ha emanato un regolamento ad hoc, il General Data Protection Regulation 2016/679 o GDPR, con l’obiettivo, appunto, di tutelare i dati personali dei propri cittadini.
Gli artt. 13 e 14 del GDPR costituiscono il cuore della normativa di tutela. Contengono un elenco di informazioni che chi tratta i dati altrui deve obbligatoriamente fornire all’interessato. Queste informazioni riguardano, per esempio, l’identità e i dati di contatto del titolare del trattamento e, ove applicabile, del suo rappresentante, le finalità del trattamento, il periodo di conservazione dei dati personali, il diritto dell’interessato di chiederne la cancellazione o la rettifica e molto altro.
È evidente che si tratta di un elenco corposo, tecnico e poco leggibile da un pubblico ampio, disomogeneo e spesso di fretta. Basti pensare che tutte queste informazioni devono essere contenute nel volantino del supermercato che compiliamo per iscriverci a un “programma fedeltà”. Non leggeremo mai una normativa sulla privacy così strutturata in quelle circostanze.
Semplificare le informazioni sulla privacy, ma come?
Una possibile risposta alla questione arriva dall’Autorità Garante nazionale con un’idea creativa e innovativa allo stesso tempo: lanciare un contest rivolto a grafici, designer, sviluppatori, avvocati, tecnici del settore e più in generale a chiunque voglia mettersi in gioco nel tentare di tradurre la normativa del testo europeo in icone, simboli o immagini. È risaputo che una grafica efficace è in grado di catturare la nostra attenzione molto più di un eccellente romanzo. Le immagini sono più immediate e fruibili da tutti. E questo vale ancora di più nel nostro quotidiano in cui siamo bombardati di informazioni e abbiamo sempre meno tempo per leggere. Per non dimenticare che la nostra stessa comunicazione passa sempre di più attraverso emoticon, gif e icone di ogni tipo.
L’iniziativa lanciata dal nostro Garante è, dunque, davvero “al passo con i tempi”. Sul sito del GPDP, nella sezione dedicata al contest, leggiamo che “le proposte ritenute più efficaci e coerenti con le norme del Regolamento saranno rese disponibili, in licenza CC BY a chiunque voglia utilizzarle, con l’indicazione dell’autore”. Il progetto ha quindi anche il grande pregio di coinvolgere in prima persona i cittadini e i risultati potrebbero tradursi in un’importante conquista condivisa sulla via della semplificazione per tutti.
In conclusione
Anche le leggi, come tutto ciò che riguarda da vicino la società e le sue dinamiche, necessitano costantemente di essere aggiornate soprattutto nel momento in cui devono essere “messe in pratica”. Le norme, infatti, per poter essere efficaci e raggiungere gli obiettivi per cui sono state emanate devono essere prima di tutto conosciute dagli interessati. La vera sfida, dunque, consiste nel trovare il modo migliore per renderle fruibili dal grande pubblico, comunicandole in modo veritiero, chiaro, trasparente e anche un po’ “accattivante”. L’iniziativa dell’Autorità Garante Italiana è un primo passo importante in questa direzione. Una direzione innovativa e che tiene conto delle sensibilità e delle preferenze che contraddistinguono la nostra società.
Synesthesia collabora con Smart Flow, digital experience company italiana che offre a grandi aziende, PMI, Pubblica Amministrazione e professionisti le competenze organizzative, tecniche e legali per indirizzare e mantenere la compliance al GDPR.
Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
“Per te il giorno in cui ho causato la fuoriuscita dei tuoi dati insieme a quelli di altri 533 milioni di utenti è stato il più importante della tua vita, ma per me? Per me è stato un giorno qualsiasi”. Mark Zuckerberg (probabilmente)
(a cura di Smart Flow)
Perché ci permettiamo di iniziare quella che dovrebbe essere una riflessione responsabile su un tema molto serio e in un “contenitore autorevole” con una citazione diretta da “Street Fighter”? Un po’ ci piace pensare che “Zuck” ami vestirsi come M. Bison, il villain interpretato da Raul Julia in uno dei b movie più cult degli ultimi trent’anni.
In verità la situazione è davvero seria. Sebbene per molti di noi il giorno (o per meglio dire i mesi) in cui Facebook permetteva di effettuare lo scraping di milioni di dati personali in tutto il mondo non è il più importante nella vita, la portata della vicenda è tale da coinvolgere tutti gli utenti del social network e non solo coloro direttamente coinvolti nel famigerato leak.
Iniziamo subito con una doverosa premessa. I file che contengono i milioni di dati sono facilmente individuabili sul web, tuttavia vi consigliamo di non procedere oltre con la ricerca: in primo luogo, si deve avere una minima dimestichezza con il materiale che si troverebbe. Secondo, si tratta di avere a che fare con dati personali ottenuti senza autorizzazione, quindi c’è il rischio di “passare dei guai”.
Se si vuole controllare il proprio numero di telefono, si può fare attraverso il portale “haveibeenpwned” di Troy Hunt, famoso ricercatore e speaker di Web Security.
Si può parlare di data breach
Come ha confermato la stessa azienda di Menlo Park, a partire dal 2019 un (gruppo di?) hacker ha sfruttato una funzionalità che allora permetteva di cercare un utente Facebook attraverso il numero di telefono. Grazie a questa tecnica poteva(no) individuare un profilo, copiare ed esportare una lista degli amici di questo, a meno che non fosse impostata come privata. Per ogni contatto esportato sulla lista comparivano poi informazioni come l’ID del portale, nome e cognome, spesso città di residenza e provenienza, grado di istruzione eccetera. Questo è lo scraping: una raccolta di informazioni superficiali, sfruttando le disattenzioni dei portali.
Non si può parlare di leak, ma di certo è un data breach “coi fiocchi” in quanto i dati sono stati raccolti “uno a uno” utilizzando i servizi della piattaforma stessa. Per questo il famoso file incriminato è strutturato con numeri sequenziali: gli hacker sono partiti da +10000000001 e hanno ottenuto 533 mln di profili chiedendo a Facebook l’utente di riferimento.
Da un paio di anni non si può più effettuare la ricerca di utente tramite numero telefonico, ma la versione mobile di Messenger, il sistema di messaggistica di Facebook, ha supportato questa caratteristica per un periodo di tempo più prolungato, consentendo verosimilmente l’estrazione di ancora più dati.
Una degli aspetti più bizzarri che alcune persone stanno verificando in questi giorni, è che sebbene in passato non avessero mai fornito il numero di cellulare a Facebook nei file trafugati compare comunque. Per questo fenomeno ci possono essere tante soluzioni possibili, a noi ne vengono in mente un paio:
- autenticazione multi fattore per accedere alla piattaforma;
- qualcuno si è registrato al social non con il proprio numero ma con quello ora presente nell’anagrafica senza dirlo.
Numerosi sono anche i casi di persone che dicono di aver subito la esfiltrazione dei propri dati ma che il telefono non corrisponde al loro. In questo caso ci potrebbero essere altre due ipotesi:
- il database può essere l’unione tra quello raccolto su Facebook con altri dati raccolti in maniera simile (Linkedin, per esempio);
- il sistema dava accesso ai database delle rubriche telefoniche di ogni dispositivo e sincronizzando varie rubriche il sistema associa il numero di telefono che altri utenti associano con il mio.
Che tipo di dati ci sono in rete ora? Cosa può succedere?
I dati online sono quelli di cui avrete già letto e i numeri sono impressionanti: in Italia si parla di 36 milioni di numeri di telefono e 440 mila email (praticamente tutti gli utenti Facebook del “bel Paese”). Gli altri dati sono l’ID del profilo nome e cognome, status relazionale, città di provenienza. Non sempre si tratta di informazioni complete, dipende da quanto il social ci conosce. Le possibili minacce, purtroppo, sono molteplici.
Il rischio di SIM swap è certamente uno dei più reali. Sapendo qual è il tuo numero di cellulare e ipotizzando i servizi a cui ti sei registrato (ipotesi che posso corroborare tenendo d’occhio i social, tra l’altro) posso provare a effettuare il log in ai suddetti servizi con il numero di cellulare o tentare di recuperare il codice di controllo con tecniche di sostituzione di persona stile truffa telefonica.
Se pensate di essere esenti da questo pericolo solo perché il vostro portafoglio elettronico non trabocca di Bitcoin, fate attenzione comunque: se usate il numero di telefono come ricevente per il PIN di autenticazione per la posta elettronica, la Banca o ogni altro servizio, siete a rischio di truffa.
Un altro rischio è collegato al telemarketing selvaggio. Vi sembra meno pericoloso del quadro prospettato in precedenza? Probabilmente sì, tuttavia immaginate di dover passare i prossimi mesi a lottare contro nefasti call center che hanno deciso di sfruttare questa occasione per approvvigionare letteralmente milioni di nuovi contatti.
Un terzo pericolo molto concreto è collegato al vostro UID di Facebook. Anche se utilizzate pseudonimi, infatti, sul sito si può risalire attraverso quello e il vostro numero di cellulare ad altri dati personali. Se siete un personaggio pubblico, impegnato nel sociale o che ha preso posizioni sgradite a una minoranza rumorosa magari non avrete voglia (come gli altri) che i vostri dati e i vostri numeri siano alla mercé di tutti.
Al momento efficaci contromisure non ce ne sono. Ormai i file sono circolati su internet per cui non è possibile limitare la diffusione dei dati trafugati. Il Garante per la protezione dei dati personali si è dato da fare nel corso della settimana per chiudere tanti domini che diffondevano i dati fuoriusciti illegalmente, anche se alcuni di questi portali si erano proposti, con buone intenzioni, di dare una mano alle persone colpite.
In conclusione, quali sono i prossimi passi per noi utenti
Ritorniamo al discorso con cui abbiamo iniziato. La situazione è seria perché dal modo in cui la comunità internazionale, la comunità degli utenti di Facebook e Facebook stessa reagiranno alla vicenda si determinerà un percorso importante nella gestione dei dati personali di ciascuno di noi.
In primo luogo, Facebook non si può difendere adducendo come scusa che i perpetratori hanno approfittato di una falla che non è più in attività nel suo sistema. Il Garante italiano, come altri Enti corrispondenti nel mondo, ha chiesto alla compagnia americana di attivare un servizio di verifica sul portale per dar modo agli utenti di controllare facilmente se numero o e-mail siano stati esfiltrati.
Per quanto riguarda noi utenti, che ogni settimana veniamo a conoscenza di casi di data breach sempre più importanti sia come numeri sia come entità coinvolte, dobbiamo mantenere costante la soglia di attenzione. Il pericolo di assuefarsi a queste notizie è sempre più alto, ma siccome si parla di dati personali, una moneta di scambio fondamentale nelle transazioni digitali del web e dei social network, impariamo a tenere ben stretta la nostra identità tout court.
Infine, è consigliabile non affidarsi a canali ambigui per il recupero dei dati che sono stati pubblicati online perché non c’è più possibilità di secretare quelle informazioni. C’è anzi il rischio di esporsi ancora di più, consegnando altri dati personali (e soldi) a compagini poco raccomandabili, con la prospettiva di dover “sganciare” in un futuro ancora più denaro.
Cosa può essere peggio di trovarsi tra quei 36 milioni di italiani colpiti dallo scraping su Facebook nel 2019? Essere iscritto anche a LinkedIn.
Synesthesia collabora con Smart Flow, digital experience company italiana che offre a grandi aziende, PMI, Pubblica Amministrazione e professionisti le competenze organizzative, tecniche e legali per indirizzare e mantenere la compliance al GDPR.
Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
Un anno di DAD
Lo scorso 8 marzo 2020 l’Italia entrava nel suo primo lockdown con la conseguente chiusura di tutti gli istituti scolastici e le università. Dopo un primo momento di assestamento al cambiamento repentino e di presa di coscienza della situazione, la scuola ha trovato un suo nuovo equilibrio grazie a una didattica erogata, appunto, a distanza, con il supporto degli strumenti digitali. Ma la soluzione, senz’altro ottimale per un momento di crisi improvvisa, si è rivelata non essere completamente adatta sul lungo periodo. Da uno studio condotto dall’Istituto di ricerca IARD in collaborazione con l’associazione “Laboratorio Adolescenza” emerge che tanto gli insegnanti quanto gli studenti sentono la mancanza della relazione umana e “in presenza”, aspetto che prevale anche sulla stessa paura del contagio. Il 64.3% degli studenti ha dichiarato che il primo desiderio da esaudire una volta “liberi” è quello di rivedere i propri amici. Il digitale non è in grado di portare quel “calore” che solo la presenza dal vivo può trasmettere. Questo era abbastanza prevedibile, ma è opportuno evidenziarlo.
Un altro aspetto problematico emerso dalla ricerca riguarda alcuni disturbi fisici ricorrenti negli intervistati di ogni età. Trascorrere, infatti, lunghi periodi di tempo davanti a uno schermo e soprattutto in modo ripetuto e costante, ogni giorno della settimana, ha causato un notevole incremento di episodi di emicrania, bruciore agli occhi, mal di schiena e fastidio alle orecchie causato da cuffie e auricolari. Un ruolo rilevante lo giocano anche i numerosi disturbi di natura psicologica. Secondo le ultime indagini condotte dal centro studi del Consiglio Nazionale dell’Ordine degli Psicologi, risalenti a gennaio 2021, i genitori dei ragazzi/e di età compresa tra i 3 e i 14 anni hanno rilevato che i propri figli sono molto più irritabili, hanno spesso sbalzi di umore, sono più tristi e hanno molta difficoltà a concentrarsi. Il fatto di non andare a scuola ha causato, quasi paradossalmente, un forte incremento di noia e stress negli studenti stessi.
La didattica a distanza non è uguale per tutti
Un altro risvolto negativo della nuova didattica a distanza è stato il fatto di aver accentuato ulteriormente le disuguaglianze sociali. Non tutti gli studenti, per esempio, hanno a disposizione un PC o un tablet da cui seguire le lezioni. Alcuni sono costretti a collegarsi dal proprio smartphone, ma lo schermo di questo dispositivo non è certamente adeguato per le applicazioni didattiche. Negli USA, secondo una ricerca di dicembre 2020 condotta dalla società di consulenza McKinsey & Co., il passaggio alla DAD ha “portato indietro in matematica gli studenti bianchi da uno a tre mesi mentre quelli di colore da tre a cinque”. Un simile dato evidenzia come le differenti disponibilità di mezzi, abbia influito ancora una volta negativamente e in modo pesante sul futuro delle nuove generazioni, creando disparità culturali ancora più complesse da colmare.
In conclusione
Alla luce dei dati, delle ricerche e del panorama così delineato è evidente che il digitale ha avuto, ed è destinato ad avere anche in futuro, un ruolo sempre più “da protagonista” nella vita degli studenti fin dai primi anni del percorso scolastico. Di conseguenza, un’attenzione al disagio, e ai rischi che la troppa presenza davanti a uno schermo può portare, dovrà costituire sempre di più materia di studio, nell’ottica di trovare soluzioni adeguate e preservare così la salute di tutti i coinvolti. Infine è poi evidente che avvicinare bambini/e e ragazzi/e al contesto digitale è oggi una missione di primaria importanza. L’educazione e la formazione orientata a un corretto utilizzo del digitale permettono ai più giovani di “muoversi” in autonomia e con consapevolezza nel mondo online, acquisendo così conoscenze preziose e indispensabili per il proprio futuro formativo prima e lavorativo poi.
Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
Avviare un business completamente online o sbarcare, con la propria attività già esistente, nel mondo digitale può essere oggi un’occasione importante di crescita e innovazione per qualsiasi azienda. La piattaforma Magento, nata del 2008, rappresenta una risposta su misura a queste esigenze. Scopriamo allora più nel dettaglio di cosa si tratta e quali sono i vantaggi che esso comporta nel settore dell’e-Commerce.
Cos’è Magento?
Oggi, più che mai, è evidente la necessità per le aziende orientate al mercato di garantire e curare la propria presenza online. È sotto gli occhi di tutti il trend di crescita costante che interessa le vendite in rete (come riporta l’Osservatorio eCommerce B2C, il settore in Italia nell’ultimo anno ha registrato un incremento del 26% rispetto al 2019). Un’occasione, dunque, quella del digitale, da cogliere “al volo” per essere competitivi e attivi sul mercato. Magento nasce con l’intento di costituire una soluzione funzionale al raggiungimento proprio di questo obiettivo.
Il Content Management System (CMS) open source per l’eCommerce, che ha preso vita nel 2008, permette a tutti coloro che hanno avviato un business di ampliare la sfera di azione facendo il proprio ingresso nel contesto virtuale. Il tutto con uno strumento molto flessibile ed efficace.
Caratteristiche e vantaggi
Magento è una piattaforma open source, caratteristica che la rende estremamente flessibile, adattabile e personalizzabile secondo le esigenze di ciascun utilizzatore. Dall’inserimento delle schede di prodotto alla gestione del catalogo, fino alla possibilità di accettare diversi metodi di pagamento, Magento permette di creare un sito di eCommerce modellato sulle proprie preferenze e priorità. Infine, l’elemento che indubbiamente attribuisce alla piattaforma un vantaggio competitivo forte sulle concorrenti è la sua ottimizzazione in termini di SEO: le schede prodotto corredate di URL e immagine tratte dal sito web aziendale sono molto “apprezzate” dai motori di ricerca, primo fra tutti ovviamente Google. È evidente che un posizionamento tra i primi posti nella SERP costituisce un risultato fondamentale per un sito web dedicato alle vendite online: aumenta, infatti, notevolmente la possibilità che l’azienda venga trovata dai clienti interessati ai suoi prodotti e servizi.
In conclusione
“Abitare” il mondo delle vendite online con Magento è un’opportunità da non perdere. Una vetrina virtuale completamente personalizzata è proprio quello che permette a un business di crescere, andando a raggiungere nuovi clienti, nuovi mercati e aumentando, al contempo, la visibilità. In un mondo sempre più digitale, l’eCommerce è l’integrazione necessaria al punto vendita fisico più “tradizionale” per essere al passo con i tempi.
Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
Synesthesia aiuta le aziende più ambiziose a essere competitive sul mercato globale attraverso una consulenza completa in ambito e-commerce. Si prende cura delle loro idee e delle loro attività online.
Nel gennaio 2014 il social network di Mark Zuckerberg, Facebook, si ingrandiva acquisendo Whatsapp, app di messaggistica tra le più diffuse a livello mondiale. L’annuncio suscitò da subito grande preoccupazione negli utenti che facevano ampio ricorso all’app bianca e verde, ma avevano, allo stesso tempo, poca fiducia nel social network americano. Nel 2016 venne introdotta la crittografia end-to-end, un modello di protezione dei dati. Recentemente Whatsapp ha divulgato un nuovo aggiornamento alla propria informativa sulla privacy: la novità riguarda la possibilità, per le aziende, di utilizzare i servizi di Facebook al fine di conservare e gestire le proprie chat su Whatsapp. Gli utenti si sono nuovamente “sollevati” e la modifica, che sarebbe dovuta entrare in vigore l’8 febbraio 2021, è stata rimandata.
Ma ci saranno davvero dei cambiamenti? E in caso di risposta affermativa, in che misura sarà coinvolta la privacy? Telegram diventerà (come pare già essere) una buona alternativa a Whatsapp?
Andiamo dunque ad analizzare meglio queste domande, con l’obiettivo di trovare risposte concrete, corrette e chiare.
Le modifiche di Whatsapp alla luce del GDPR
Il Regolamento generale sulla protezione dei dati (GDPR), emanato nel 2016 dal Parlamento Europeo, ed entrato ufficialmente in vigore il 25 maggio 2018, realizza un regime di tutela dei dati personali applicabile a tutti i cittadini dell’Unione e non derogabile dalle normative nazionali. I regolamenti europei costituiscono, infatti, uno strumento legislativo direttamente applicabile e vincolante per tutti gli Stati membri dell’UE. Ciò significa che qualunque azienda, anche con sede in un Paese extra-UE, come nel caso di Whatsapp, è tenuta a rispettare le norme del GDPR (General Data Protection Regulation) ogni qualvolta tratti dati appartenenti a cittadini comunitari.
Le ricadute di una simile previsione sono evidenti e molto concrete qualunque modifica o aggiornamento Whatsapp, in futuro, decida di apportare ai propri termini e condizioni d’uso non potrà mai ledere il regime di tutela imposto dal GDPR. In caso contrario, infatti, incorrerà inevitabilmente nelle pesanti sanzioni previste dallo stesso regolamento.
Alla luce delle presenti considerazioni, dunque, si può affermare che i dati degli utenti europei raccolti da Whatsapp non potranno mai essere trattati in modo tale da ledere il regime di tutela attuale. L’app di messaggistica continuerà a non poter condividere le informazioni con Facebook come avviene dal 2018, anno in cui il GDPR è entrato in vigore.
Il posticipo nell’applicazione della modifica, che sarebbe dovuta avvenire l’8 febbraio, è stato determinato da una richiesta avanzata dall’Autorità garante europea per la protezione dei dati personali che ha portato il “caso” all’attenzione del corrispondente Comitato europeo, l’EDPB (organo che riunisce le Autorità garanti di tutti i Paesi membri). L’Autorità ha ritenuto infatti che l’informativa emanata da Whatsapp sia poco leggibile e non permetta agli utenti, come si legge dalla nota, di “manifestare una volontà libera e consapevole”. Whatsapp dovrà rispondere in merito a questo richiamo.
Lo “scudo” del regolamento europeo non protegge comunque tutti gli utenti extra-UE e quindi la questione a livello mondiale resterà aperta.
È importante tuttavia sottolineare, come ha specificato la stessa piattaforma sul proprio sito ufficiale, che la modifica di Whatsapp riguarderà solo ed esclusivamente la messaggistica “business” ovvero la comunicazione gestita dalle aziende tramite profili commerciali. L’app intende facilitare l’operato delle imprese mettendo a disposizione i servizi di hosting di Facebook anche su Whatsapp.
Telegram e Whatsapp a confronto
A fronte delle modifiche, per ora solo annunciate, di Whatsapp, pare che, negli ultimi tempi, molti utenti abbiano deciso di abbandonare l’app bianca e verde per migrare su altre soluzioni analoghe e (forse) più “sicure” come Telegram. Ma cerchiamo di analizzare più a fondo le reali differenze tra i due servizi.
La piattaforma di messaggistica e broadcasting di origini russe, a differenza della concorrente americana, utilizza un codice sorgente opensource e non adotta la crittografia end-to-end di default. Offre, in compenso, la possibilità di avviare chat segrete e in grado di autoeliminarsi in un intervallo di tempo deciso dall’utente (che va da 1 secondo a 1 settimana). Questa funzionalità costituisce “un’arma a doppio taglio”: se da un lato, infatti, garantisce un elevato standard di privacy e segretezza delle conversazioni, dall’altro rappresenta lo strumento ideale per coloro che perseguono scopi illeciti (dalla distribuzione di contenuti vietati alla pedofilia) e che grazie al sistema dell’autodistruzione della chat possono nascondere facilmente le tracce del proprio operato.
Telegram, poi, non mostra l’orario preciso dell’ultimo accesso degli utenti ma solo un più generico “pochi minuti fa”.
I dati degli utenti raccolti da Whatsapp sono decisamente più numerosi rispetto a quelli collezionati da Telegram. La prima, infatti, raccoglie una quantità enorme di informazioni, dalla posizione geografica precisa alla lista dei contatti, dall’indirizzo email alla cronologia degli acquisti effettuati tramite l’app. Dall’altro lato, invece, Telegram individua “solo” nome, numero di telefono, contatti, user ID e indirizzo IP dell’utente.
In conclusione
All’esito dell’analisi che abbiamo tracciato, si può affermare che tanto Whatsapp quanto Telegram (e altre app concorrenti) hanno punti di forza e punti di debolezza in tema di privacy e sicurezza nel trattamento dei dati raccolti. La scelta migliore, dunque, dipende dalle esigenze dell’utente. Quel che è certo, però, è che la tutela garantita dal Regolamento europeo rappresenta un mezzo di protezione effettivo ed efficace importante per tutti i cittadini europei. Una tutela omogenea per il territorio comunitario è la soluzione migliore, anche allo scopo di evitare differenze o carenze ingiustificate. Il GDPR rappresenta, quindi, un modello virtuoso che potrebbe essere fonte di ispirazione anche per altri sistemi legislativi nel mondo.
Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
Lo scenario attuale
La crescita del mercato delle app mobile negli ultimi tempi è stata costante e molto rilevante: i download di nuove applicazioni sono aumentati progressivamente, di anno in anno, del 7% per un totale di 281 miliardi di nuovi utenti. La condivisione di contenuti attraverso dispositivi mobili Android ha raggiunto la soglia di 3.5 trilioni di ore. Una cifra impressionante, quasi impossibile da pensare, che riflette senza dubbio la presenza costante e imprescindibile nella vita delle persone degli smartphone con le loro app e funzionalità: dai social network, per scopi di intrattenimento e relazionali, alla domotica per la gestione della casa, passando per tutte le applicazioni di proprietà delle singole aziende, più o meno grandi, operanti nel mercato e che hanno semplificato molto la vita degli utenti.
App Annie ha calcolato che il tempo trascorso in media giornalmente sugli smartphone supera dell’8% quello trascorso davanti alla televisione (4h contro 3.7h). Un dato che ha subito un ulteriore aumento nel secondo trimestre del 2020, in corrispondenza della diffusione a livello mondiale della pandemia da Covid-19: gli utenti nel mondo hanno trascorso sui dispositivi mobili circa 4 ore e 10 minuti al giorno.
Nel panorama che si è fin qui delineato possiamo affermare che il mercato del mobile è senz’altro un mercato dinamico e in grande crescita. E un mercato in crescita è un mercato che attrae fondi, creando un circolo virtuoso di innovazione ed espansione. I capitali investiti in società attive nel settore mobile hanno raggiunto quota 73 miliardi nel 2020, registrando un incremento del 27% rispetto all’anno precedente. Nel periodo compreso tra il 2016 e il 2020 gli investimenti nella tecnologia mobile sono più che duplicati rispetto ai cinque anni precedenti. Lo scenario si preannuncia ricco di opportunità per il futuro.
Le app mobile di social networking
Il fatto che le app mobile di social networking oggi giochino un ruolo centrale nel mettere in comunicazione le persone in tutto il mondo è fuori discussione. Dalla condivisione di foto con Instagram, alla condivisione di pareri e idee su Facebook, passando per i balletti su Tik Tok e i video su YouTube, la diffusione di contenuti di ogni tipo è una tendenza in continua crescita ed espansione. I ripetuti lockdown, le distanze sociali, il divieto assoluto di viaggiare sono tutti elementi che hanno indotto gli utenti di tutto il mondo e di ogni età ha rifugiarsi sempre di più nei social network per superare i confini fisici della realtà e vivere “senza condizionamenti”, con normalità (o quasi).
Uno dei dati più interessanti dell’ultimo periodo, a supporto di queste tesi, riguarda la crescita impressionante di Tik Tok: 325% all’anno. L’app cinese, nata nel 2015, con l’intento di permettere agli utenti la condivisione di brevi video musicali (il nome originario della piattaforma era Musical.ly) prevede di raggiungere quota 1.2 miliardi di utenti nel 2021. Nell’anno appena concluso il social medium cinese è stato quello su cui gli utenti, di età compresa principalmente tra i 16 e i 24 anni (che rappresentano il 41% del pubblico totale dell’app) hanno trascorso più tempo, con una media di 21.5 ore al mese (contro le 17.7 della seconda app più utilizzata: Facebook).
Mobile Commerce: tra social commerce e live shopping
La possibilità di fare la spesa, comprare un nuovo paio di scarpe o ordinare una pizza dal proprio smartphone, semplicemente aprendo un’app, ha rivoluzionato il mondo del commercio di ogni settore, offline e online.
Adobe Digital Insights ha rilevato che nel periodo tra il 1 novembre e il 9 dicembre 2020 gli utenti negli USA hanno fatto acquisti da mobile per un totale 53.3 miliardi di dollari.
La possibilità di fare acquisti anche attraverso le app di social network come Instagram (che ha una nuova sezione shopping dedicata), dando, inoltre, la possibilità agli utenti di confrontarsi reciprocamente e con gli stessi produttori (il cosiddetto “Social Commerce”), ha condotto a un incremento notevole: nel 2019 i download dell’app avevano raggiunto quota 414 milioni; con l’introduzione della sezione shopping, nel 2020 gli stessi sono arrivati a 495 milioni. Secondo una ricerca condotta da Technavio, il mercato globale di social commerce è destinato a registrare una crescita complessiva di 2.05 triliardi di dollari nel quadriennio 2020-2024: un’opportunità, quindi, da non perdere assolutamente.
Il live shopping è un’altra declinazione in rapida ascesa del mobile commerce. Con l’impossibilità totale o parziale di recarsi fisicamente nei negozi, sempre più aziende e rivenditori si sono attivati per garantire alla propria clientela un’esperienza online completa. L’obiettivo del live shopping, come sottolinea il termine stesso, è quello di ricreare sugli smartphone degli utenti l’esperienza live vissuta in negozio. Esistono alcune app ad hoc per realizzare queste esperienze: NTWRK, per esempio, diffusa negli USA, che nel 2020 ha vissuto una crescita di utenza dell’85% rispetto all’anno precedente.
Sempre di più il commercio mobile andrà in questa direzione: esperienze immersive e senza soluzione di continuità tra il mondo fisico e quello virtuale. Le aziende che meglio riusciranno a realizzare questo obiettivo otterranno maggiore successo e apprezzamento presso il pubblico.
In conclusione…
Per qualsiasi realtà imprenditoriale che intenda oggi fare il suo ingresso nel mercato, considerare la rilevanza delle app mobile e, più in generale, degli smartphone è una necessità imprescindibile. La vita delle persone è sempre più legata e dipendente da questo canale di comunicazione e non solo. Il mobile è il presente e il futuro. Del commercio e di tutti.
Dal 2011 Synesthesia sviluppa applicazioni e servizi mobile di grande qualità. Per raggiungere i risultati migliori in questo campo facciamo ricorso ai nostri team di sviluppatori dedicati al mondo iOS e al mondo Android. Oggi il mercato mobile richiede impegno e cura nella realizzazione di ogni singolo prodotto. Non è ammessa l’improvvisazione.
Grazie, poi, alla collaborazione con Mela siamo in grado di fornire ai nostri clienti una gamma completa di soluzioni per competere con successo nel mercato globale: da strategie mirate in ambito marketplace a piani strategici di lancio efficaci, il tutto alla luce di un’esperienza pluriennale nel mondo delle app.
Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
Che significa Privacy by Design? Qual è la sua funzione?
Il GDPR stabilisce l’obbligo legale per tutti i Paesi UE di incorporare la protezione dei dati personali nella progettazione, nelle operazioni ICT, nelle infrastrutture tecniche di servizio e nelle pratiche di business.
Oggi per le aziende dover gestire i dati personali dei propri utenti, prevenendo a monte i rischi legati alla loro raccolta e conservazione, è diventata dunque una necessità imprescindibile dell’adozione del principio della Privacy by Design secondo il quale:
“Tenendo conto dello stato dell’arte e dei costi di attuazione, nonché della natura, dell’ambito di applicazione, del contesto e delle finalità del trattamento, come anche dei rischi aventi probabilità e gravità diverse per i diritti e le libertà delle persone fisiche costituiti dal trattamento, sia al momento di determinare i mezzi del trattamento sia all’atto del trattamento stesso il titolare del trattamento mette in atto misure tecniche e organizzative adeguate, quali la pseudonimizzazione, volte ad attuare in modo efficace i principi di protezione dei dati, quali la minimizzazione, e a integrare nel trattamento le necessarie garanzie al fine di soddisfare i requisiti del presente regolamento e tutelare i diritti degli interessati” (Art. 25 co. 1, GDPR).
Il trattamento e la gestione dei dati: una questione di trasparenza
Il trattamento e la gestione dei dati devono essere sempre “formalizzati”, ovvero chiari e trasparenti per l’utente. Perciò diventa essenziale che i gestori assicurino sempre e in modo automatico la protezione dei dati personali in tutti i sistemi IT di propria competenza o nelle attività di business, senza alcuna necessità di azioni da parte dei titolari.
Deve essere garantita la sicurezza durante l’intero ciclo di vita delle informazioni: tutti i dati raccolti devono essere conservati, aggiornati e distrutti, qualora non più necessari, secondo i principi previsti dal GDPR. Nell’ambito di una struttura societaria, inoltre, è obbligatorio garantire agli azionisti che le pratiche di business, così come le tecnologie a supporto, operino secondo gli obiettivi di trasparenza e siano soggette a verifiche indipendenti.
L’interesse dell’utente sempre al centro della PbD
All’interno di questo modello i concetti di privacy e sicurezza hanno entrambi la stessa importanza. Un approccio vincente in materia di privacy e trattamento dati personali è sicuramente quello utente-centrico: gli interessi individuali supportati da procedimenti di protezione dati e un’informativa semplice e chiara sono ingredienti essenziali per trasmettere al proprio pubblico un sentore di fiducia e sicurezza e agire nel rispetto della regolamentazione europea.
Le fasi di assessment, costruzione e mantenimento della PbD aziendale
Il principio della Privacy by Design richiede alcuni importanti passaggi per poter essere attuato efficacemente e raggiungere i risultati sperati. Le fasi principali consistono in:
- valutazione PbD su sistemi, app, servizi;
- rilevazione GAP;
- copertura GAP rilevati;
- audit periodico per l’aggiornamento e il mantenimento della PbD.
Chi sono i destinatari principali della norma?
Il GDPR si rivolge a tutte le aziende che a qualunque titolo, raccolgono, gestiscono o trattano dati personali. In questo senso quindi ogni azienda è soggetta al regolamento, ma alcune categorie devono prestare maggiore attenzione agli adempimenti, in particolare:
- fornitori di servizi telco/hosting;
- web agency;
- help desk diretti o per conto di terzi;
- fornitori di servizi informatici (app mobile, web, software).
In conclusione
La compliance Privacy e il rispetto delle normative europee è al centro del nostro modo di operare. Per questo motivo Synesthesia collabora con Smart Flow, società torinese che offre a grandi aziende, PMI, Pubblica Amministrazione e professionisti le competenze organizzative, tecniche e legali per indirizzare e mantenere la compliance al GDPR.
Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
Flash: una breve storia fatta di grandi successi
Sono passati quasi 30 anni da quel 6 agosto del 1991 in cui un informatico britannico del CERN di Ginevra, Tim-Berners Lee, diede vita a una delle invenzioni più rivoluzionarie di tutti i tempi: il world wide web. Da quel giorno molte cose sono cambiate e Internet, a seguito di una rapidissima evoluzione: è diventato oggi qualcosa di completamente differente rispetto alle sue origini.
All’inizio degli anni ‘90 i browser erano incredibilmente potenti e generavano con estrema facilità contenuti testuali e visivi collegati ad altri siti web. Tutto questo dava la percezione ai suoi utenti che qualcosa di importante stava accadendo.
Un cambiamento epocale dal quale non si sarebbe più tornati indietro. In quegli anni Flash era molto flessibile e facile da utilizzare: consentiva di realizzare animazioni grafiche semplici o complicate che funzionavano molto bene sui browser senza richiedere una conoscenza approfondita dei singoli sistemi operativi e linguaggi di programmazione. Intere generazioni di creativi e animatori utilizzarono Flash per progettare pagine web sempre più accattivanti.
Tra il 2000 al 2005 raggiunse il suo picco di popolarità diventando, quindi, uno dei software di authoring più utilizzato per sviluppare siti web e programmi di animazione.
L’inesorabile caduta di Flash
Nel 2005 Macromedia venne acquistata da Adobe che diede avvio a una serie importante di aggiornamenti e modifiche, ma con problemi di sicurezza e retro-compatibilità con le versioni precedenti.
Il 29 aprile 2010 Steve Jobs scrisse una lettera aperta nota con il titolo “Thoughts on Flash” all’interno della quale venivano delineati tutti i motivi del mancato funzionamento di Flash sui prodotti iPhone, iPod Touch e iPad. Tra le ragioni principali elencate vi furono: i crash del computer, le scarse prestazioni sui dispositivi mobile, la sicurezza, la mancanza di supporto touch. Jobs denunciò soprattutto il fatto che Flash fosse un sistema “chiuso” e dichiarò che non era più necessario per guardare video o consumare alcun tipo di contenuto web.
La lettera ricevette una forte condanna da parte di Adobe attirando immediatamente l’attenzione del CEO Shantanu Narayen, secondo il quale uno dei problemi di questo mancato funzionamento era dovuto al sistema operativo di Apple e non alla tecnologia di Flash. Tale scontro si spostò immediatamente sui media internazionali che presero differenti posizioni sull’argomento.
A novembre 2011, Adobe annunciò la fine del del supporto di Flash per i browser web mobile e nel 2017 la chiusura delle attività di sviluppo e supporto di Flash a fine 2020.
Ruffle: l’emulatore di Flash
Lo scorso 31 dicembre 2020 Flash ha concluso ufficialmente il suo ciclo di vita. Tuttavia, software di authoring più utilizzato negli anni 2000 continuerà a sopravvivere perché un gruppo di sviluppatori è riuscito a emulare le sue animazioni e i suoi giochi all’interno di una raccolta proposta da Internet Archive Blog. Si tratta di una bella notizia per tutti gli inguaribili nostalgici di quest’epoca appena conclusa e per tutti coloro che vogliono caricare i propri file .swf nell’archivio per vederli ancora funzionare.
Utilizzando un emulatore Flash (ancora in via di sviluppo) chiamato Ruffle è possibile, infatti, aggiungere il supporto Flash al sistema Emularty di Internet Archive, consentendo la riproduzione di elementi Flash nel browser come se fosse installato un plug-in.
Attualmente, Ruffle funziona solamente con il singolo file .swf, ma sono previsti ulteriori sviluppi a breve.
Come in un museo Internet Archive Blog ha deciso di selezionare e raccogliere in una sorta di vetrina alcuni degli “articoli Flash” maggiormente rappresentativi. Sono presenti finora più di mille elementi swf caricati e non sarà più necessario avere un plug in installato.
In conclusione
Perché è oggi così importante un emulatore per Flash?
Senza Adobe Flash Player probabilmente il mondo del web come lo conosciamo oggi non esisterebbe. Non solo per gli inguaribili nostalgici dei primi anni 2000, Flash rappresenta una tappa fondamentale, un imprescindibile momento di confronto con un passato che ancora oggi continua a produrre i suoi “effetti informatici”.
Un ringraziamento particolare va pertanto a Ruffle e a Internet Archive Blog per dare ai giovani sviluppatori web questa possibilità di confronto con il passato rendendo attuale il significato di Flash, oltre le logiche di mercato, oltre i confini del tempo…
Se hai domande o feedback, scrivici. Saremo contenti di leggere le tue richieste o le tue opinioni.
Di Francesco Ronchi, President e founder di Synesthesia.
Negli ultimi mesi abbiamo assistito a un fenomeno interessante sotto molti aspetti legato al mondo delle mobile app e del Servizio Pubblico. Sto parlando, ovviamente, delle due applicazioni più discusse del 2020: “Immuni”, per il tracciamento Covid-19, e “IO”, l’app della pubblica amministrazione salita alla ribalta per il cashback sui pagamenti elettronici.
Va premesso che il mio è il punto di vista di un “addetto ai lavori” per tutto ciò che riguarda l’aspetto digitale, mentre è quello di un “privato cittadino” come utente e fruitore di queste app e dei relativi servizi.
Grazie alla mia professione (ho fondato 10 anni fa un’azienda che ha sviluppato negli anni centinaia di app) ho avuto modo di trovare una serie d’interessanti paralleli tra questo scenario e quello a cui ci capita di assistere spesso nella nostra attività quotidiana.
Le chiavi dell’(in)successo di Immuni e Io
Immuni e IO sono stati un successo o un fallimento? E quali sono gli elementi che determinano il successo di un’app? Se ne potrebbero elencare molti, ma a un’attenta analisi si riducono a 5 punti principali:
- la progettazione e il design;
- la qualità dello sviluppo;
- la sicurezza e la stabilità;
- l’ecosistema;
- la comunicazione.
Tutti questi cinque temi contribuiscono a determinare l’esperienza utente (user experience) della app, ovvero quello che come cittadini ci troviamo ad affrontare quando facciamo uso dell’applicazione: i nostri obiettivi sono in linea con le promesse e le aspettative che sono state create?
Passiamo, dunque, ad analizzare i punti sopra evidenziati con riferimento a entrambe le app per arrivare a elencare le nostre conclusioni.
1) La progettazione e il design
Dal punto di vista design (inteso nel senso più ampio di “progettazione”), per entrambe le applicazioni sono stati raggiunti buoni risultati.
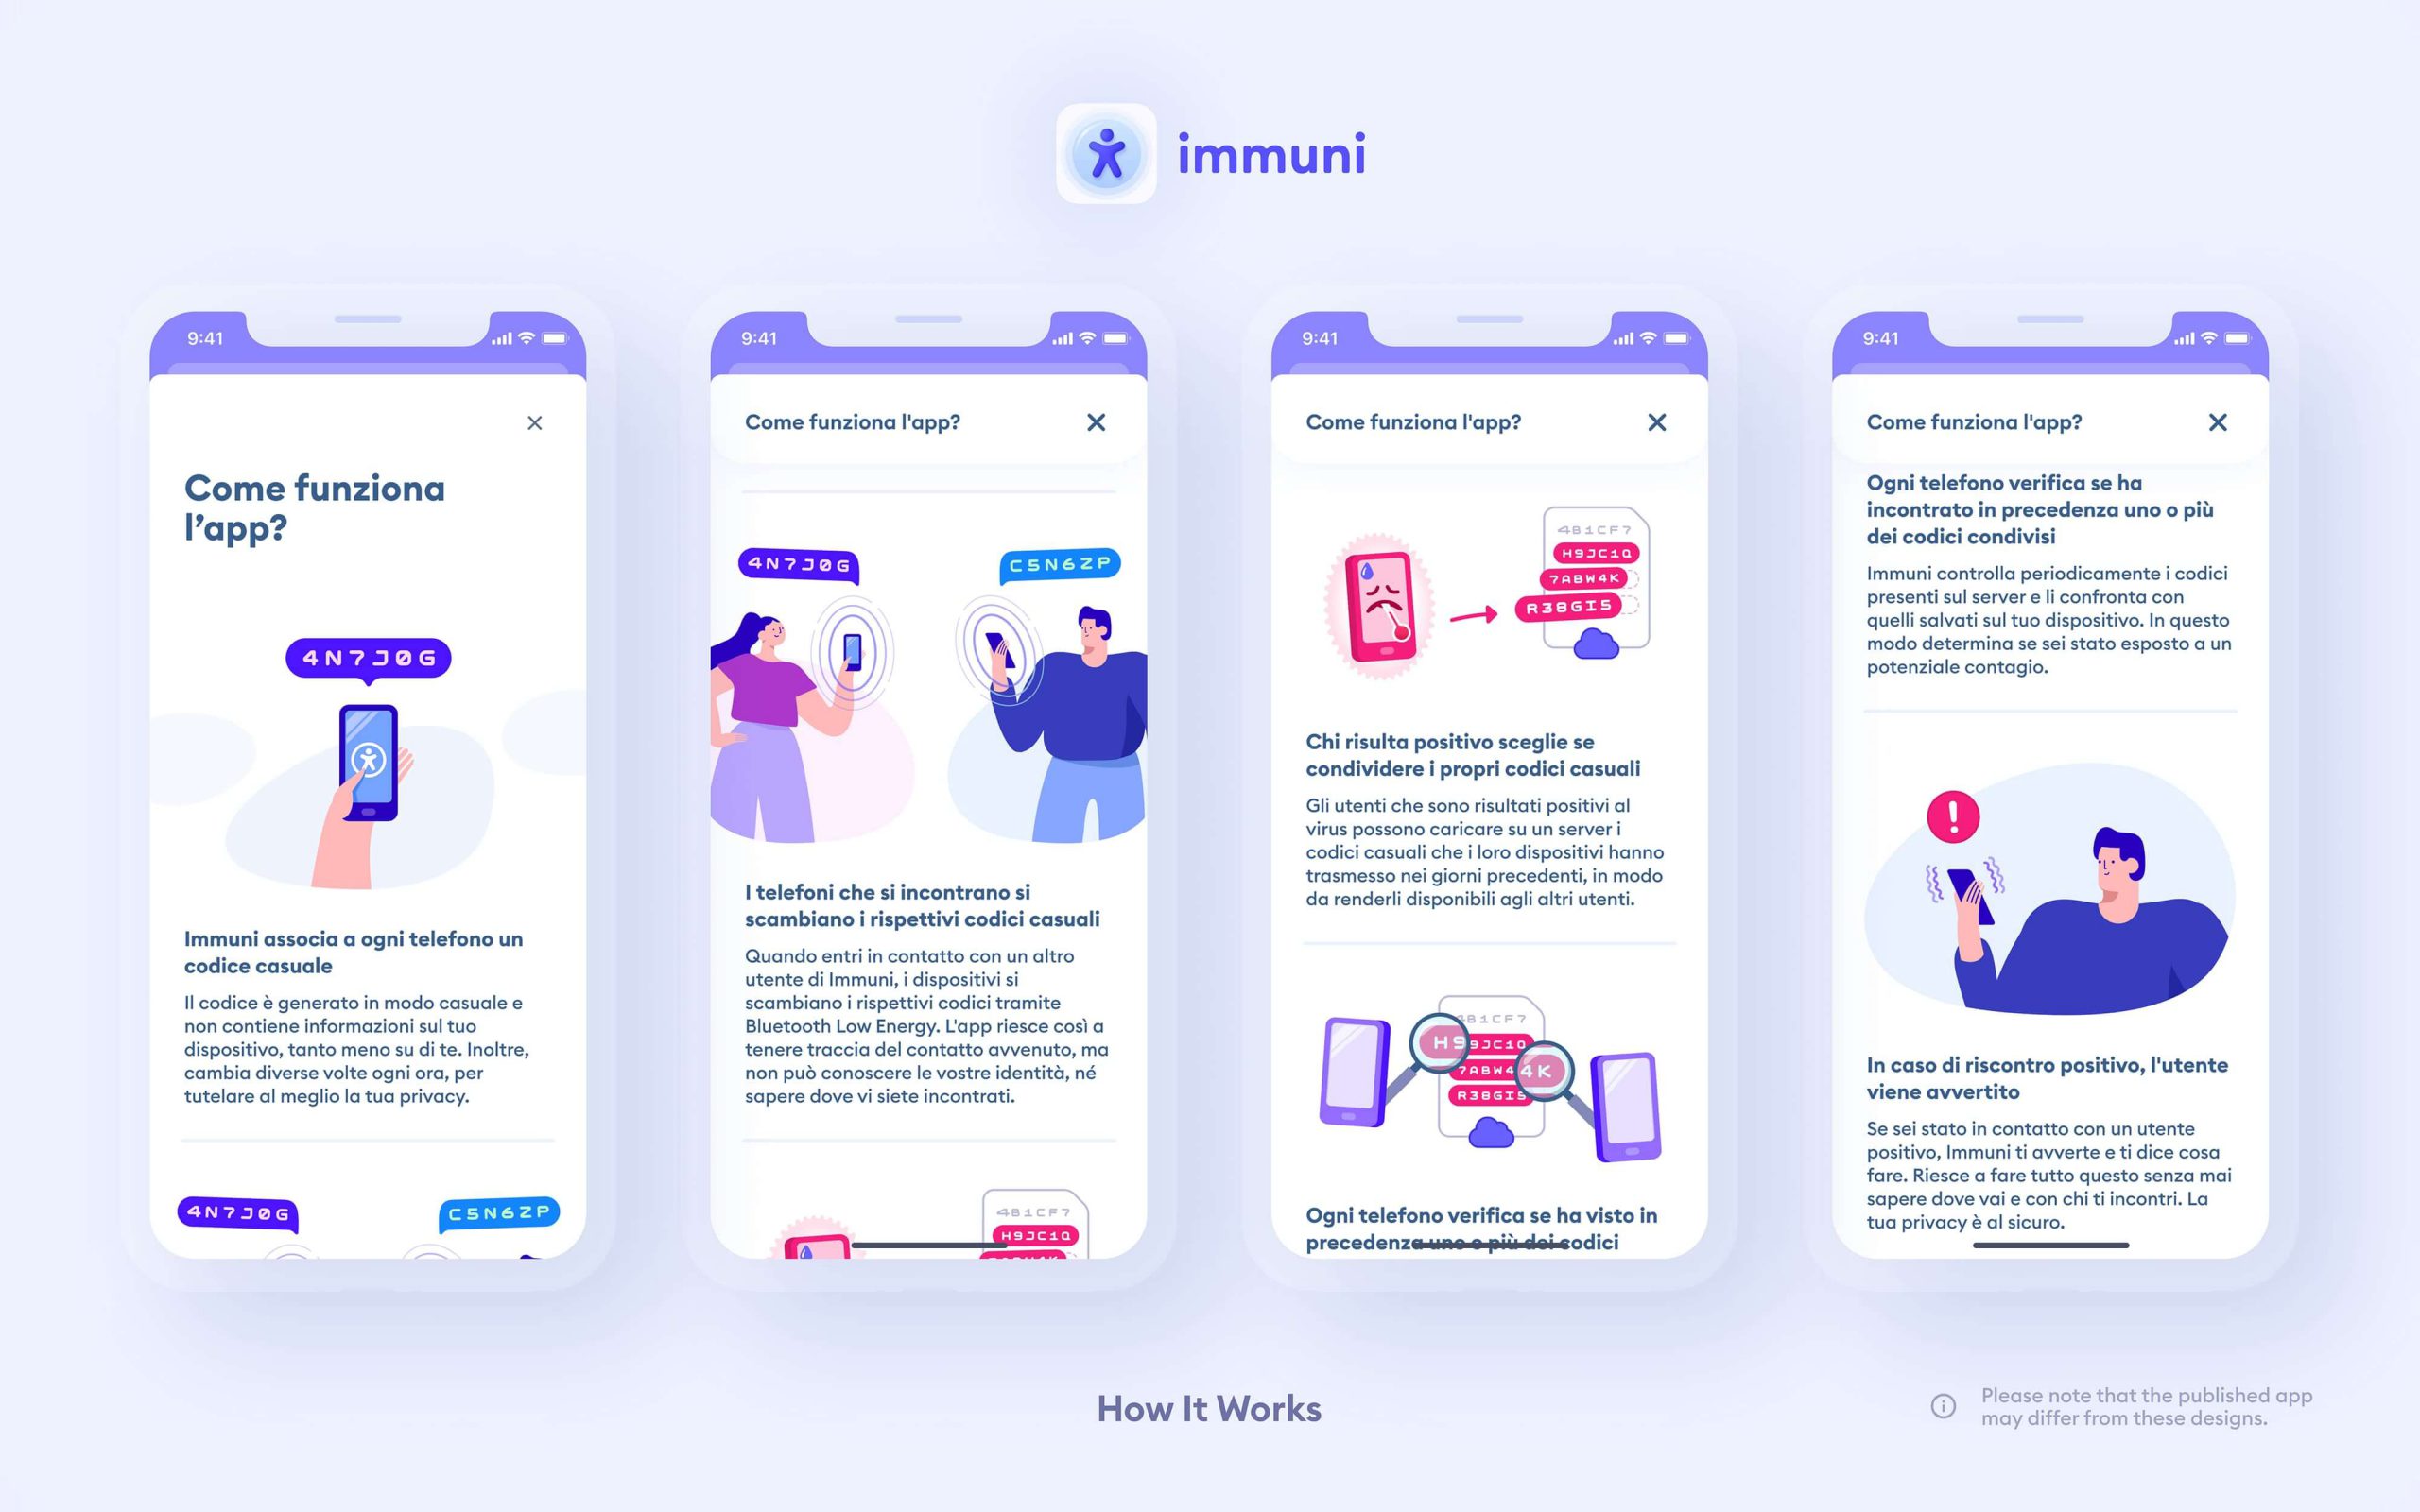
Per Immuni ci troviamo di fronte a un’estrema semplicità di utilizzo: a parte installare l’app, infatti, non è richiesta all’utente nessuna particolare azione per attivarne le funzionalità. L’applicazione “monitora” la presenza di altre app dello stesso genere in modalità silenziosa, senza disturbare; Immuni si attiva solo in caso di contatto con un soggetto risultato positivo (si riceve una notifica) o nell’eventualità di propria positività (in quest’ultima ipotesi è semplicemente richiesto di inserire un codice). La grafica è gradevole e ben progettata: si nota la professionalità di chi è abituato a creare software per dispositivi mobili.
IO, invece, è decisamente più ambiziosa come applicazione. Si prefigge, infatti, di essere il “collettore” di tutti (o quasi) i servizi della PA, lo strumento messo a disposizione del cittadino per realizzare la “semplificazione digitale”, radunando in un’unica app molti servizi pubblici nazionali e locali. Ebbene, anche in questo ultimo caso, traspare lo sforzo di rendere semplice e agevole l’accesso alle varie sezioni. Sicuramente la complessità dell’obiettivo rende l’applicazione più difficile da usare e, a complicare le cose, si aggiunge l’assenza di molti servizi ancora in via di completamento (ci vorranno anni per averli tutti, ma si tratta comunque di un progetto in un costante divenire). L’interfaccia è comunque ben disegnata e “pulita”, col tempo non può che migliorare.
Voto Immuni: 9
Voto IO: 8+
2) La qualità dello sviluppo
Entrambe le applicazioni sono “robuste” e ben sviluppate.
Immuni, per la sua natura, è in linguaggio “nativo”, dovendosi interfacciare in modo “intimo” con il funzionamento interno degli smartphone Apple e Android e funzionare costantemente senza un consumo eccessivo di batteria.
IO è sviluppata con un linguaggio intermedio (React) che permette di ottimizzare molto i costi e l’uniformità dell’applicazione su diversi sistemi operativi. La cosa più importante è che entrambe sono “opensource”: chiunque ha le competenze tecniche necessarie, può vedere come sono scritte, verificarne il buon funzionamento, l’assenza di codice malevolo e, volendo, anche contribuire al loro miglioramento. Quest’ultimo aspetto dovrebbe essere un requisito assoluto e irrinunciabile di tutte le applicazioni della pubblica amministrazione; se fosse stato applicato di più in passato, forse non avremmo assistito alla penosa frammentazione di decine di sistemi incompatibili tra un Comune e l’altro, tra una Regione e l’altra, con il conseguente dispendio (leggasi spreco) di denaro pubblico.
Per inciso, Immuni, aderendo a standard condivisi, è compatibile e scambia i dati con decine di altre applicazioni analoghe, sviluppate da diversi Stati in Europa e nel mondo.
Voto Immuni: 8
Voto IO: 8
3) La sicurezza e la stabilità
Su questo tema per Immuni sono stati scritti chilometri di articoli, approfondimenti, commenti critici e spesso completamente a sproposito.
Vista la delicatezza dei dati trattati dall’app, decine di esperti ne hanno esaminato il codice e la conclusione è stata la garanzia di un grado di sicurezza e privacy davvero elevatissimo. Anche se in linea di principio è stata dimostrata la possibilità di attacchi malevoli, questi ultimi sono estremamente complicati e di fatto non mettono a rischio i dati dei cittadini che restano comunque codificati, criptati e conservati al sicuro nella memoria del telefono.
Discorso un po’ differente riguarda IO. In questo caso, infatti, ci troviamo di fronte a un’applicazione che fa uso di molti “servizi software”: IO si collega a server e a software prevalentemente della PA, scambiando con essi dati e informazioni potenzialmente sensibili del cittadino. Il rischio, dunque, non è tanto nell’app in sé, ma nei server a cui le informazioni sono trasmesse e nel livello di sicurezza da essi adottato. Entrare nel merito in questa sede è impossibile, ma quello della sicurezza di questi server è sicuramente un punto debole; pensiamo, per esempio, ai recenti casi imbarazzanti in cui è incorsa l’INPS. La privacy policy dell’app, inoltre, è lacunosa e apre alla possibilità che alcuni di questi dati siano trasmessi a server situati negli USA e, quindi, non ricadano nella sfera d’applicazione né del GDPR né del decaduto Privacy Shield, risultando così non protetti in alcun modo. Come se non bastasse, IO è stata letteralmente presa d’assalto i primi giorni di attivazione del cashback di Stato ed è emersa l’inadeguatezza dell’infrastruttura server sottostante per gestire l’enorme numero di richieste contemporanee. Il sistema generava messaggi di errore incomprensibili, sollevando miriadi di polemiche, un’insoddisfazione diffusa e minando la fiducia dei cittadini. Qualche giorno dopo la situazione si è normalizzata, ma il danno ormai era fatto.
Voto Immuni: 9
Voto IO: 4
4) L’ecosistema
Con “ecosistema” intendo tutto quello che fa da contorno alla parte tecnica/digitale: l’organizzazione necessaria al funzionamento della app stessa, la “componente umana” insomma. Qui iniziano i “dolori” seri.
Fino a questo punto Immuni se l’è cavata molto bene, risultando quasi un gioiello tecnologico. Peccato che la componente umana sia stata, invece, un totale disastro. In tantissimi casi l’utente che ha scaricato l’app ed è poi risultato positivo al Covid-19 non è riuscito a ottenere dalle ASL competenti i codici da inserire per comunicare la propria positività. Al contrario è rimbalzato da un call center all’altro, con operatori disinformati, impreparati o vittime di un sistema che non li ha messi in condizione di operare adeguatamente. Queste mancanze sono state causa in larghissima parte del totale fallimento del contact tracing digitale, minando ulteriormente la fiducia nello strumento, vanificando così tutti gli sforzi dei cittadini e della parte “sana” dell’ecosistema stesso. Una vera disfatta.
IO ha vissuto invece due momenti distinti: prima e dopo il “cashback”. Al suo lancio, l’app è stata ignorata da gran parte della popolazione. L’applicazione era oggettivamente poco matura: stava iniziando a funzionare grazie ad alcuni servizi resi fruibili attraverso essa (come il Bonus Vacanze e il pagamento di bollettini), ma viaggiava “sotto i radar”, dal momento che ancora moltissime amministrazioni locali tardavano ad approdarvi, rendendola così poco più che una curiosità. Il cashback ha generato in pochissimi giorni 8 milioni di download, mettendo IO sotto i riflettori. Non solo: improvvisamente milioni di Italiani hanno installato un’app che portava con se grandi promesse: semplificare l’accesso alla PA, eliminare le code, ridurre i tempi d’attesa e snellire tutti i passaggi burocratici. Un sogno insomma, destinato a restare in buona parte tale, ma che rappresenta, comunque, un importante passo avanti verso la digitalizzazione.
Voto Immuni: 3
Voto IO: 6+
5) La comunicazione
Comunicazione e marketing sono sempre fondamentali anche per app gratuite e di Stato. Le polemiche attorno a Immuni hanno reso sicuramente più difficile una comunicazione efficace e adeguata, che poteva comunque essere gestita sicuramente meglio e con più attenzione. In tutti gli interventi pubblici del Presidente del Consiglio, Immuni non è mai stata menzionata ed è stata avviata una campagna di comunicazione poco efficace ed esaustiva. Il risultato è stato un numero di download molto più basso se paragonato a quello di app analoghe presenti in altri Stati vicini come la Germania. La voce dei detrattori è stata più forte e, a un certo punto, è parso quasi che il Governo italiano si arrendesse e abbandonasse l’app al proprio destino.
IO non ha avuto quasi nessuna campagna di comunicazione a eccezione della diffusione della notizia dei 150 euro di cashback. Una motivazione sicuramente forte per molti cittadini che, in quell’occasione, hanno scoperto l’esistenza della app e della promozione collegata. Qui l’errore è stato di abilitare la registrazione dei propri sistemi di pagamento (operazione indispensabile per attivare il rimborso) a ridosso del lancio del cashback, generando disservizi e polemiche. Il risultato è stato, in qualche modo, ugualmente “portato a casa”, ma gli spazi di miglioramento sono davvero molto ampi.
Voto Immuni: 4-
Voto IO: 5
Le mie conclusioni su Immuni e IO
Tirando le somme, queste app sono state un successo?
La situazione attuale di Immuni è purtroppo desolante. IO se l’è cavata meglio, considerato che si tratta del primo passo di un’app che, grazie all’iniziativa del cashback di Stato, è oggi installata sui dispositivi di milioni di Italiani.
Le cause dei fallimenti risiedono nella tecnologia? La risposta giusta è: solo in parte.
Le origini dei problemi non vanno ricercate nelle app, ma principalmente nel contesto circostante: l’ecosistema con il fattore umano, le scelte politiche e la cattiva comunicazione. Anche le problematiche correlate all’eccessivo carico dei server potevano probabilmente essere arginate con una migliore gestione dei tempi e della comunicazione ai cittadini.
Non me la sento, in ogni caso, di condannare completamente l’operato dell’amministrazione pubblica. Nel nostro lavoro, per lo più con soggetti privati, ci è capitato tante volte di trovarci di fronte a problemi analoghi, a volte anche più gravi, e non sempre è stato facile spiegare ai nostri clienti dove erano realmente i problemi che, apparentemente, apparivano imputabili alle app che stavamo sviluppando per loro.
L’insegnamento che possiamo trarre noi come sviluppatori di app in Synesthesia, ma valido in realtà per chiunque pensi di approcciarsi a questo mondo, è racchiuso proprio nel confronto tra i punti di forza e debolezza di IO e di Immuni con quelli che affrontiamo giornalmente nel nostro lavoro. Sto parlando dell’importanza del design e di una buona progettazione, la necessità di porre attenzione a tutti gli elementi dell’ecosistema (anche umano, sociale, culturale) in cui l’app dovrà funzionare e con cui dovrà interfacciarsi, e l’importanza d’investire correttamente nella comunicazione e nel marketing.
Immuni e IO rappresentano, comunque, i primi (tardivi) passi della PA verso la digitalizzazione. Nel complesso stanno andando nella direzione giusta, considerando la complessità della macchina pubblica e lo stato di arretratezza culturale e digitale del Paese. Voglio esprimere quindi un cauto ottimismo che rappresenta forse più un auspicio soggettivo che un dato realmente oggettivo.
Il periodo della pandemia sarà sicuramente ricordato come uno spartiacque per l’accelerazione della digitalizzazione anche della PA, un processo che dovrà necessariamente avvenire e che porterà inevitabilmente a un miglioramento della vita di tutti e della qualità del rapporto tra l’amministrazione pubblica e i cittadini.